90 000 requêtes à la minute, et pas un seul visiteur
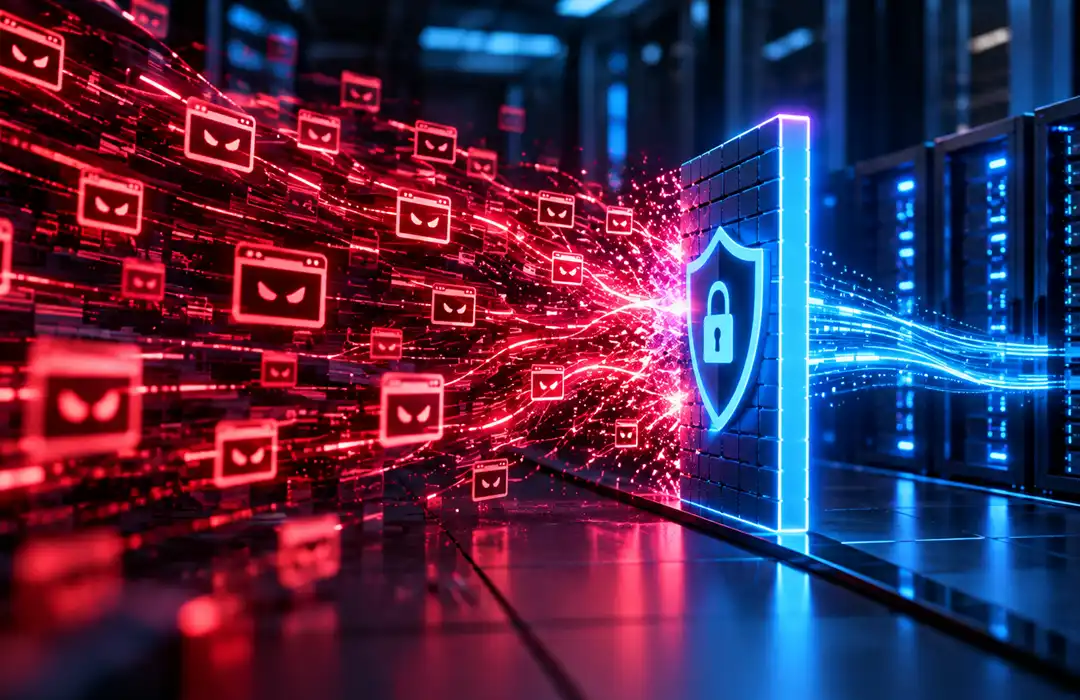
Aucune entreprise ne voit débarquer autant de clients sur son site en une minute. Ces requêtes venaient de bots malveillants, des robots programmés pour tester les pages une à une et repérer celles qui répondent de travers.
Ces robots ne visent personne en particulier. Ils balaient le web en continu et s’arrêtent sur le premier site qui laisse passer quelque chose, une extension oubliée dans les mises à jour ou une page de connexion trop accessible.
Une PME n’a donc pas besoin d’être connue pour être visée. Il suffit que son site soit en ligne.
Un pare-feu qui lit le contenu des requêtes
Pour éviter qu’un de ces robots finisse par débusquer une faille et pirate le site, nous avons installé un WAF, pour Web Application Firewall.
C’est une protection logicielle conçue spécifiquement pour les applications web.
Un pare-feu classique regarde d’où vient le trafic et vers quel port il se dirige. Le WAF, lui, examine le contenu de chaque requête adressée au site.
L’affichage d’une page ou l’envoi du formulaire de contact passent sans que le visiteur s’aperçoive de rien. Une requête qui cherche une page d’administration, qui glisse du code dans un champ de saisie ou qui revient des milliers de fois en quelques secondes s’arrête au WAF et n’atteint jamais le site.
Le WAF fait partie des protections que nous utilisons pour sécuriser votre système d’information, avec la supervision et la détection des menaces.
Le site, mais aussi la boîte mail et les applications du domaine
Chez ce client, nous avons protégé le site internet. Nous aurions pu faire la même chose pour sa boîte mail en ligne ou pour n’importe quelle autre application web reliée à son nom de domaine, car les robots ne font pas la différence entre elles.
Depuis l’installation, le WAF repère chaque tentative douteuse de connexion au site et rejette automatiquement les requêtes suspectes.
De ce côté-là, notre client peut dormir sur ses deux oreilles.
Les signes d’une visite de bots malveillants sur votre site
Un site qui ralentit sans raison apparente ou des tentatives de connexion répétées sur la page d’administration trahissent souvent un balayage automatisé.
L’hébergeur peut aussi signaler une consommation de ressources inhabituelle.
Garder son site à jour reste la première protection. Quand des milliers de requêtes testent chaque recoin à la minute, il faut en plus filtrer ce qui arrive avant que ça ne touche le site.
Un site d’entreprise donne souvent accès à des données ou à la messagerie, et mérite la même attention qu’un serveur ou un poste de travail.
